Enfoque técnico: Arquitectura de Redes Cloud, Seguridad Perimetral, Conectividad Híbrida e Interconexión Multi-Cloud bajo estándares empresariales.
Introducción y Visión General
En entornos corporativos distribuidos, la gestión de la conectividad híbrida mediante arquitecturas tradicionales basadas en peering manual y NVAs dedicadas suele generar complejidad operativa, cuellos de botella en el plano de control y dificultades de escalabilidad.
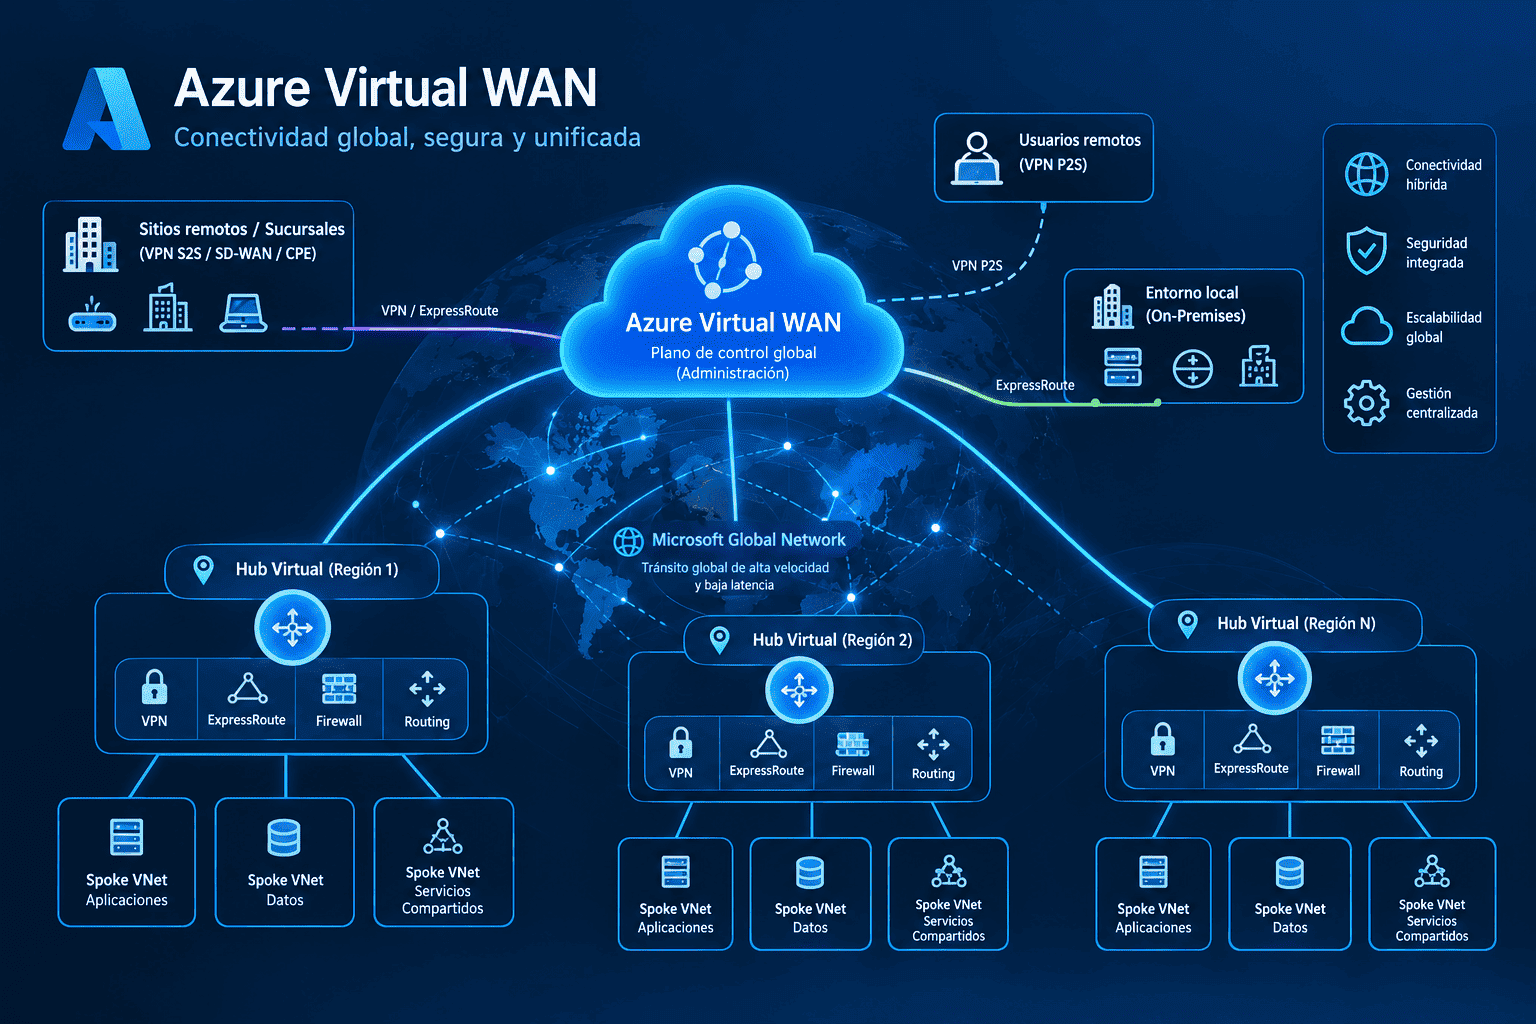
Azure Virtual WAN (vWAN) es un servicio de red administrado que consolida funciones de enrutamiento, conectividad híbrida, seguridad perimetral y monitoreo centralizado bajo una topología global unificada. Actúa como una plataforma de tránsito global (Microsoft Global Network) que simplifica la interconexión entre sedes locales, usuarios remotos y redes virtuales en Azure.
Topología de Red y Tránsito Global (Global Transit Network)
Virtual WAN abstrae la complejidad de la malla de red utilizando un modelo Hub-and-Spoke administrado de escala global:
- Virtual Hub: Red virtual administrada por Microsoft desplegada en una región específica. Aloja dinámicamente los gateways de conectividad (VPN S2S, VPN P2S/User VPN, ExpressRoute) y la infraestructura de enrutamiento interno.
- Microsoft Global Backbone: Permite la comunicación Hub-to-Hub inter-regional de alta velocidad (hasta 40 Gbps por enlace de interconexión) sin pasar por proveedores MPLS de terceros.
- Spoke VNets & Shared Services: Las VNets de aplicaciones se conectan al Hub mediante VNet Connections. Consideración de diseño: Dado que el Virtual Hub es un entorno completamente administrado donde no es posible desplegar VMs directas, servicios de infraestructura como Active Directory Domain Services (AD DS), DNS privado o servidores de monitoreo deben alojarse en una VNet Spoke dedicada de Servicios Compartidos (Shared Services VNet).
Matriz Comparativa: Azure Virtual WAN vs. Classic Hub-and-Spoke
Al evaluar la migración de un entorno clásico basado en VNet Peering manual y NVAs hacia Virtual WAN, se deben considerar los siguientes criterios técnicos:
| Criterio de Evaluación | Azure Virtual WAN (Managed) | Classic Hub-and-Spoke (VNet Peering + NVA) |
|---|---|---|
| Modelo de Gestión | Servicio administrado por Microsoft | Gestión manual de UDRs, gateways y peered VNets |
| Enrutamiento | Dinámico automatizado (Route Service + BGP) | Tablas UDR estáticas o configuración BGP manual en NVA |
| Multi-Región | Malla completa (Full-mesh) automática entre Hubs | Requiere VNet Peering global y arquitectura de tránsito manual |
| Integración SD-WAN | Integración Zero-Touch con partners (CPE) | Despliegue, escalado y alta disponibilidad manual de NVAs |
| Capacidad VPN | Hasta 20 Gbps por Gateway / 10,000 conexiones P2S | Limitado por la SKU del Virtual Network Gateway tradicional |
| Flexibilidad / Control | Sujeto a las capacidades del plano de control vWAN | Control total del paquete a nivel de SO en las NVAs |
Escenarios Avanzados de Conectividad
1. Interconexión Multi-Cloud (AWS / GCP)
A diferencia de los gateways VPN tradicionales que actúan únicamente como responders, los gateways VPN de Azure Virtual WAN pueden actuar como IPsec Initiators. Esto permite establecer túneles IPsec/IKEv2 directos contra plataformas como AWS (Transit Gateway) o Google Cloud Platform (Cloud VPN) sin requerir instancias NVA intermedias.
- Fase 1 Soportada:
AES_256,SHA256,DH_GROUP_2/DH_GROUP_14. - Fase 2 Soportada:
GCM_AES_256,AES_256,SHA256con PFS opcional.
2. Integración SD-WAN y CPE (Zero-Touch Provisioning)
Los dispositivos CPE (Customer Premises Equipment) de sedes remotas pueden aprovisionarse automáticamente contra el Virtual Hub descargando la configuración de la plantilla del socio tecnológico (Cisco, Fortinet, Versa, Aruba) y estableciendo sesiones BGP sobre túneles IPsec redundantes.
Seguridad Avanzada: Secured Virtual Hub
Al integrar Azure Firewall dentro de un Virtual Hub, este se transforma en un Secured Virtual Hub:
- Gestión Centralizada con Azure Firewall Manager: Permite la orquestación uniforme de reglas de red, filtrado FQDN e inspección TLS a nivel global.
- Intent-Based Routing (Enrutamiento por Intención): Simplifica la redirección automática del tráfico VNet-to-VNet (V2V), VNet-to-Branch (V2B) e Internet Breakout hacia el Azure Firewall interno, eliminando la necesidad de crear y mantener tablas UDR en cada VNet Spoke.
- Microsoft 365 Breakout Optimizado: Permite el desvío directo del tráfico M365 optimizando latencias a través del backbone de Microsoft.
Documentación Técnica Completa (PDF)
Para un análisis detallado que incluye la arquitectura de referencia, topologías de redundancia regional, parámetros de cifrado Fase 1/Fase 2 y mejores prácticas de diseño Zero Trust, puede consultar o descargar el documento técnico oficial publicado en nuestro repositorio:
📄 Documento Oficial: Descargar Arquitectura y Diseño Avanzado de Azure Virtual WAN (PDF)
Principios de Diseño Recomendados (Veyxara Core)
- Aislación de Servicios Compartidos: No intente forzar servicios de nivel de aplicación dentro del Hub. Mantenga Active Directory, PKI y DNS en Spokes dedicados.
- Adopción de BGP Dinámico: Minimice el uso de rutas estáticas en los Hubs para evitar bucles de enrutamiento y fallos de convergencia durante eventos de conmutación.
- Estrategia Zero Trust: Implemente Secured Virtual Hubs con Azure Firewall Premium para realizar inspección profunda de tráfico Este-Oeste y Norte-Sur.
Conclusión
Azure Virtual WAN resuelve de manera eficiente la complejidad operacional del enrutamiento híbrido y multi-región para la gran mayoría de escenarios corporativos. La combinación de Intent-Based Routing, integración SD-WAN nativa y capacidades de Secured Hub proporciona una base sólida para arquitecturas modernas alineadas con estándares de ciberseguridad y alta disponibilidad.