Infraestructura como Código (IaC): Tu Primer Despliegue en Azure con Terraform (Parte 1)
Guía técnica paso a paso para iniciar en Infrastructure as Code (IaC), instalar Terraform en Windows y realizar tu primer despliegue en Microsoft Azure.
Aprendizajes, soluciones y buenas prácticas sobre seguridad, automatización e infraestructura IT.
Bienvenido al centro operativo de SysArmor Tech. Este espacio recopila documentación técnica avanzada, guías de arquitectura híbrida, procedimientos de hardening en Windows Server, gestión de identidades en Active Directory y despliegues de políticas de seguridad mediante Microsoft Intune. Todas las soluciones están diseñadas bajo principios estrictos de optimización, automatización con PowerShell y mitigación de vectores de ataque a nivel empresarial.

Guía técnica paso a paso para iniciar en Infrastructure as Code (IaC), instalar Terraform en Windows y realizar tu primer despliegue en Microsoft Azure.

Infraestructura como Código (IaC) con Terraform

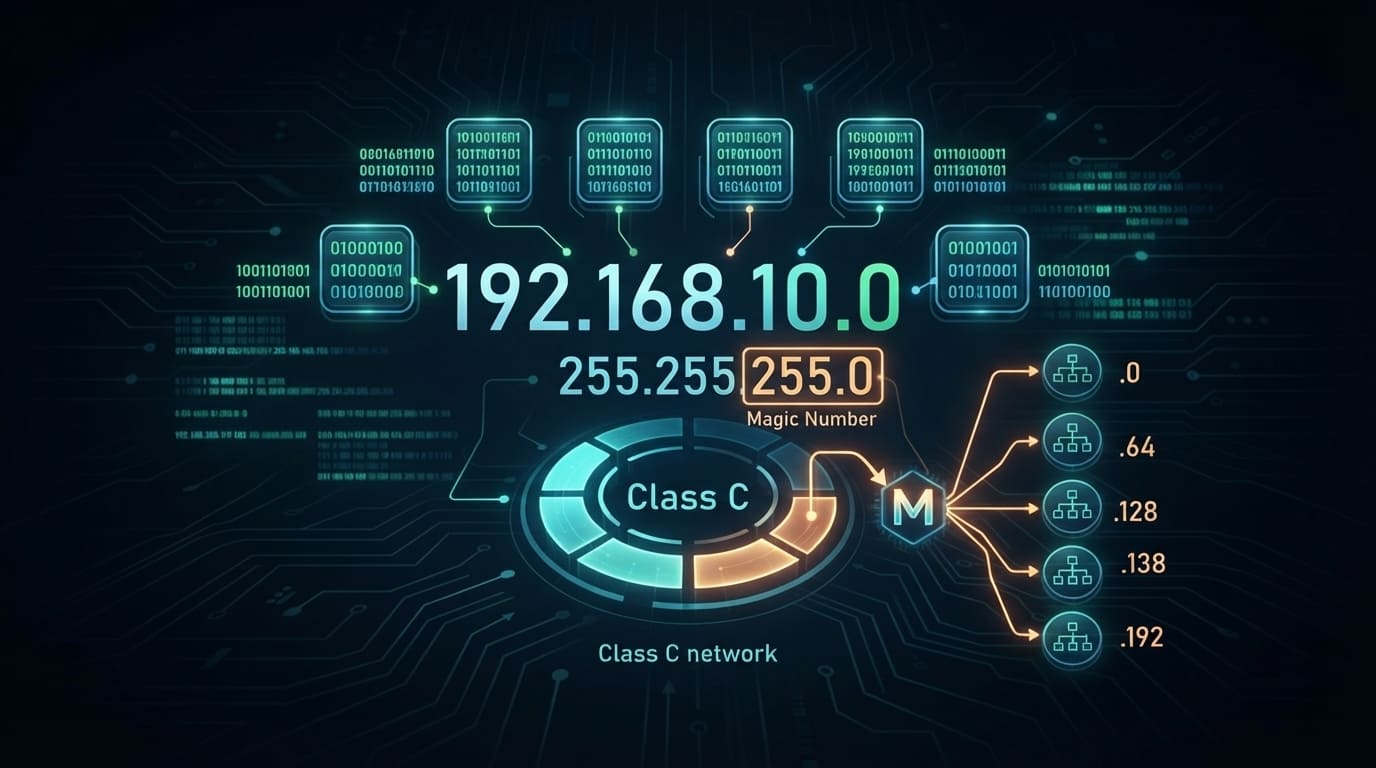
Domina el direccionamiento IPv4, máscaras CIDR y calcula subredes de forma rápida con el método del número mágico y ejemplos reales.

Aprende a configurar e implementar SPF, DKIM y DMARC en plataformas de correo cloud para neutralizar el domain spoofing y llevar la directiva a un bloqueo estricto (p=reject).

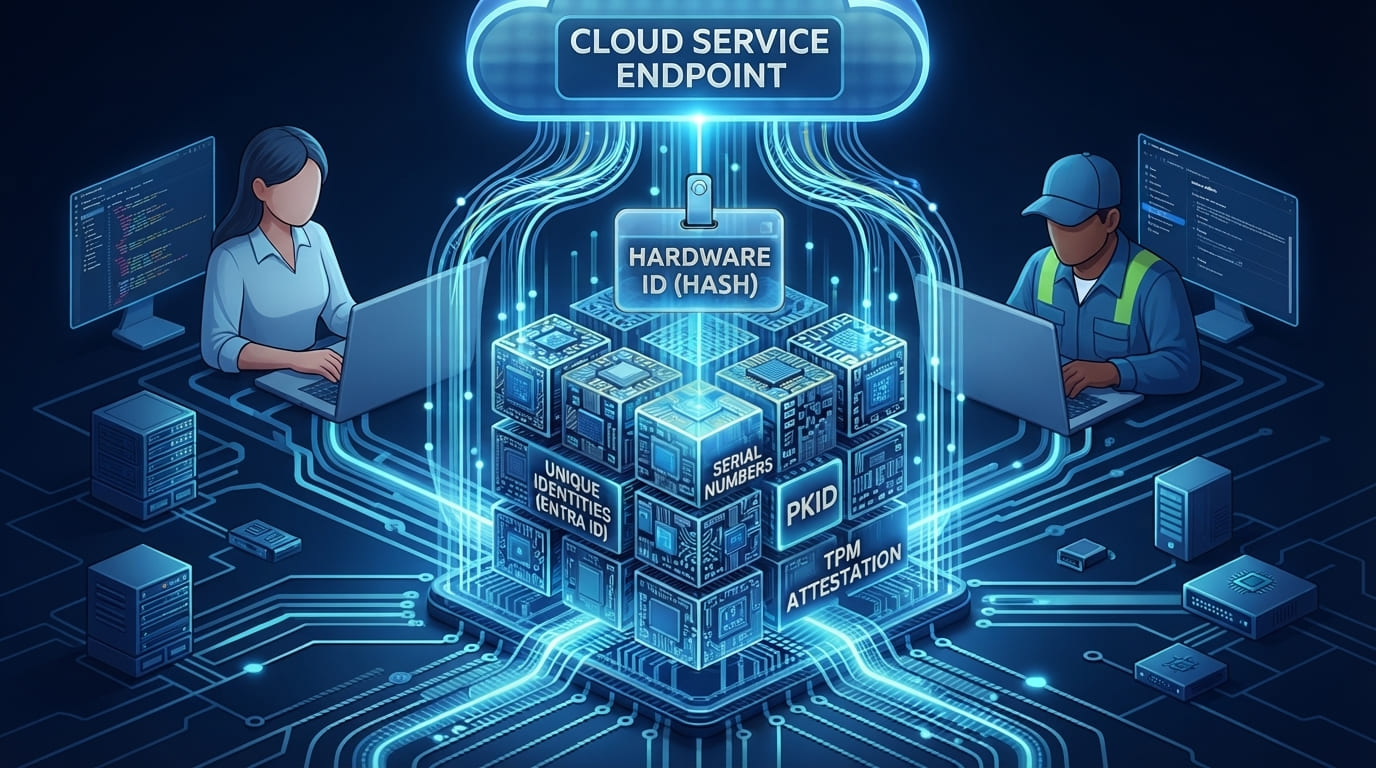
Guía técnica para la extracción de HardwareID, importación de hashes en Microsoft Intune, configuración de perfiles User-Driven y automatización de despliegues OOBE.

Guía técnica paso a paso para empaquetar, desplegar y validar aplicaciones Win32 (.exe) en Microsoft Intune con ejecución SYSTEM y reglas de detección.

Aprende a desplegar políticas de hardening básico en Windows 11 utilizando Microsoft Intune y Entra ID: BitLocker, ASR Rules, Schannel, Defender AV, WUfB y control de USB.

Guía paso a paso para la configuración de Microsoft Entra Connect, sincronización de identidades y la inscripción automática de dispositivos (MDM/Intune) en escenarios híbridos.

Guía técnica para configurar el endurecimiento de correo en Microsoft 365 mediante Exchange Online Protection (EOP) y Microsoft Defender P1/P2.

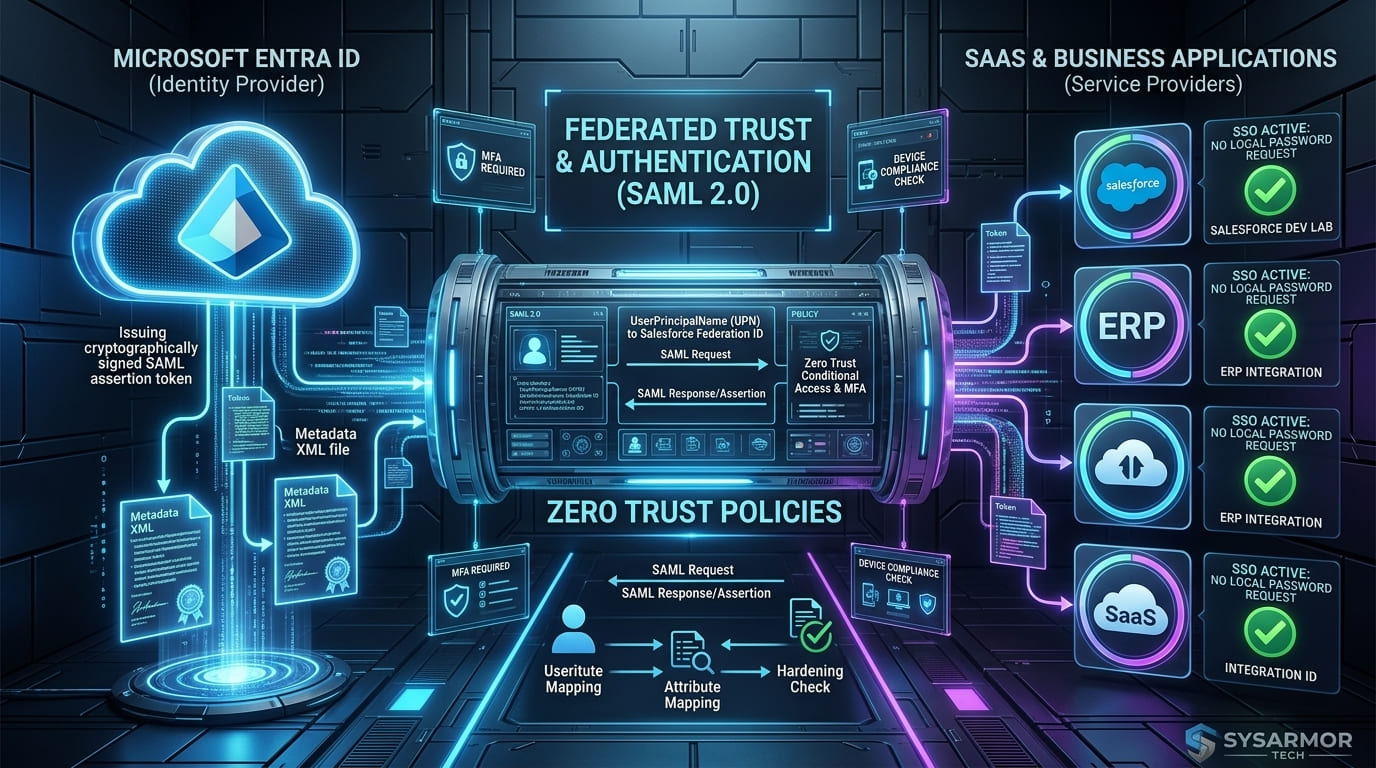
Guía técnica paso a paso para configurar Inicio de Sesión Único (SSO) federado entre Microsoft Entra ID y aplicaciones compatibles con SAML 2.0 usando Salesforce Dev como laboratorio práctico.

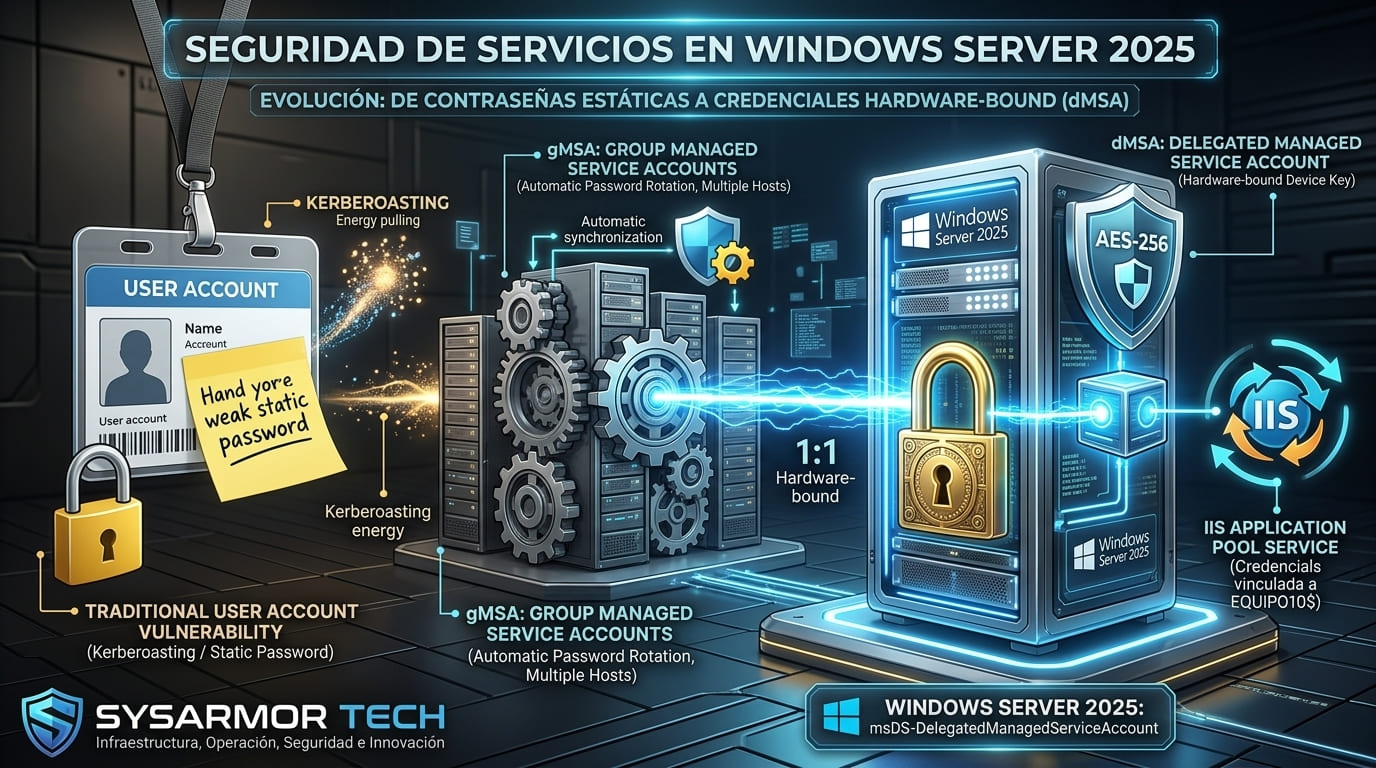
Aprende a configurar cuentas dMSA en Windows Server 2025 para vincular la identidad de servicios al hardware del host, eliminando contraseñas estáticas y mitigando Kerberoasting.

Aprende a configurar Windows LAPS nativo en Active Directory, extender el esquema, delegar permisos de OU, aplicar GPOs y administrar contraseñas con PowerShell.

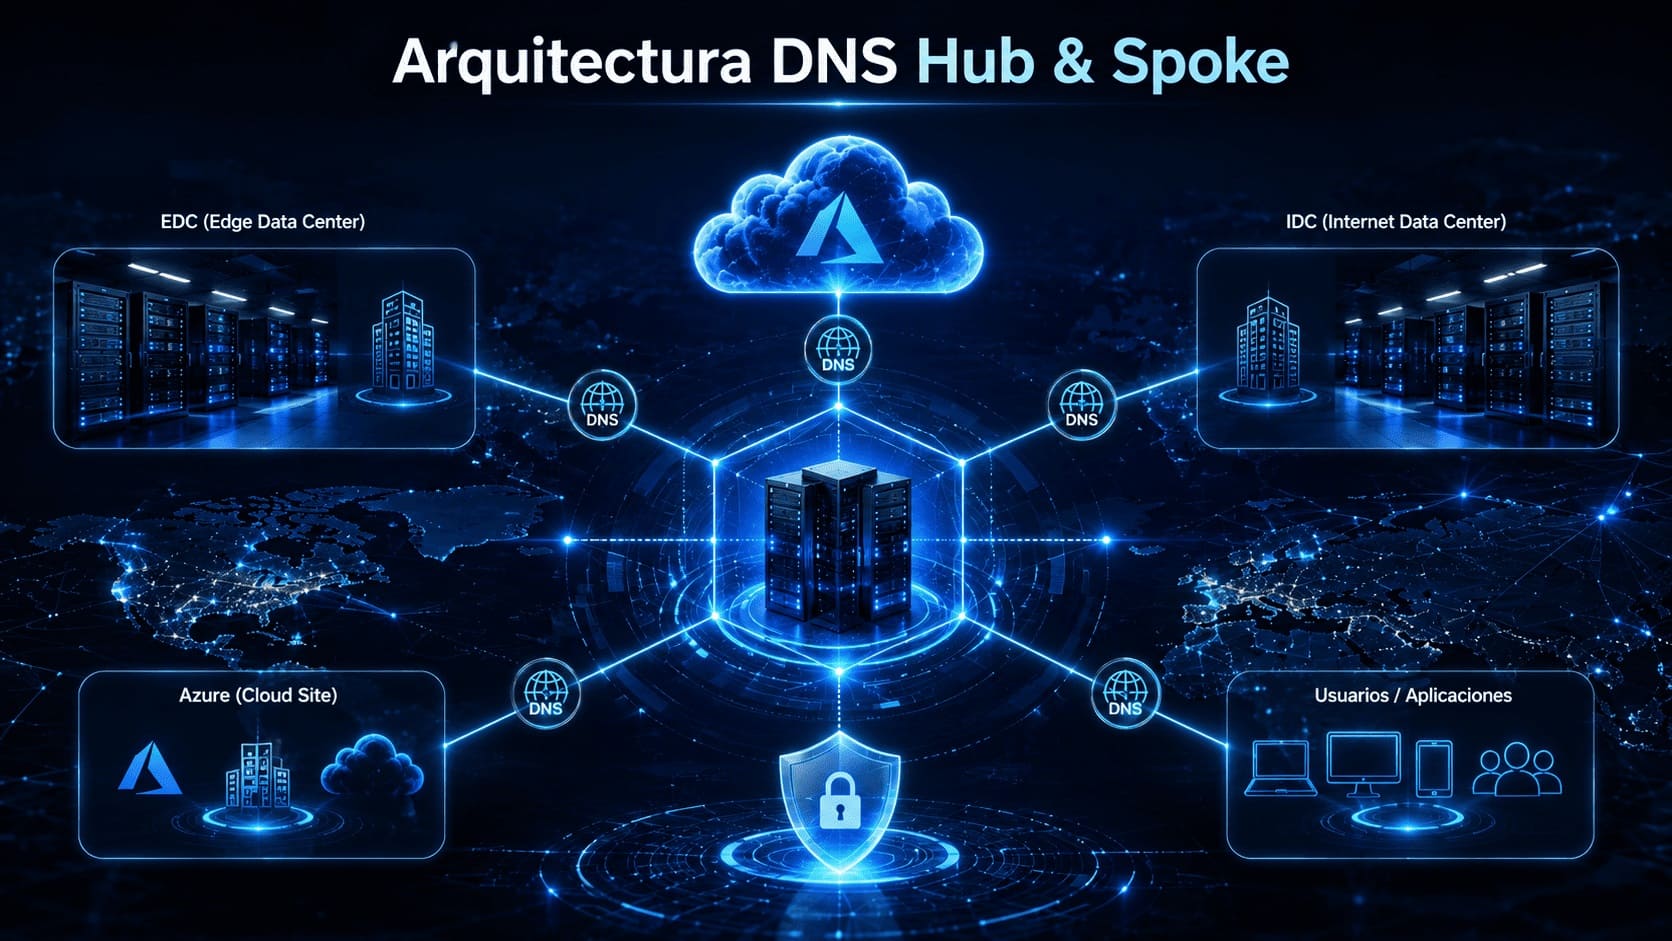
Caso práctico de diseño, configuración y hardening de DNS en Active Directory sobre EDC, IDC y Azure.
No se encontraron documentos que coincidan con la búsqueda.